CRA, NIS2 und Vulnerability Disclosure

SBOM und Vulnerability Disclosure für vernetzte Produkte

Wir helfen Maschinen- und Geräteherstellern, Software-Komponenten, Schwachstellen und Verantwortlichkeiten nachvollziehbar zu machen. Erst klären wir den Scope, dann setzen wir einen passenden Pilot auf.

Vorgehen

Vom Transparenzbedarf zum nutzbaren Pilot

Jede Zusammenarbeit liefert eine sichtbare Entscheidungs- oder Lieferbasis. Sie behalten die fachliche Verantwortung, wir bringen Struktur und technische Tiefe ein.

Ausgangslage

Warum das Thema gerade auf dem Tisch liegt

Einordnung

Worum es hier geht

Erst fachlich verstehen, dann passende Technik auswählen und sinnvoll einführen.

Leistungsbausteine

Module

Erst Scope, Zielbild und Pilot. Danach klarer Ausbaupfad mit passenden Paketen statt isolierter Tool-Einführung.

Pakete

Pakete

Richtwerte für typische Einstiege. Inhalt und Aufwand passen wir an Produktlandschaft, Reifegrad und regulatorischen Druck an.

* Reisekosten werden zusätzlich berechnet und sind nicht im Preis enthalten. Alle Pakete sind auch Remote und auf Englisch möglich.

Ihr Ergebnis

Was nach Pilot und Beratung steht

Weg von einem losen Tool-Setup hin zu einem nutzbaren Arbeitsmodus für Produkte, Releases und laufenden Betrieb.

Umsetzung

Was wir fachlich und technisch mitdenken

Im Pilot mitgedacht

Wir verbinden die technischen Datenflüsse mit den Rollen und Routinen, die sie im Alltag belastbar machen.

Bestandteile

  • Hosting in Azure, AWS oder On-Premises
  • Erzeugung von SBOMs in Formaten wie CycloneDX oder SPDX und Uploadpfade aus bestehenden Build-, CI/CD- und Release-Systemen
  • Struktur für Projekte, Versionen und Releases für spätere Pflege, Audits und CRA-Nachweise
  • Einbindung von Ticketing, Produktpflege und organisatorischen Freigaben
  • Vulnerability-Transparenz über Auslieferung, Betrieb und Supportzeiträume hinweg
  • Lizenz-Governance, Supplier-Daten und manuelle Ergänzungen als Teil des Gesamtbilds

Einstieg

CRA-Einstieg noch offen?

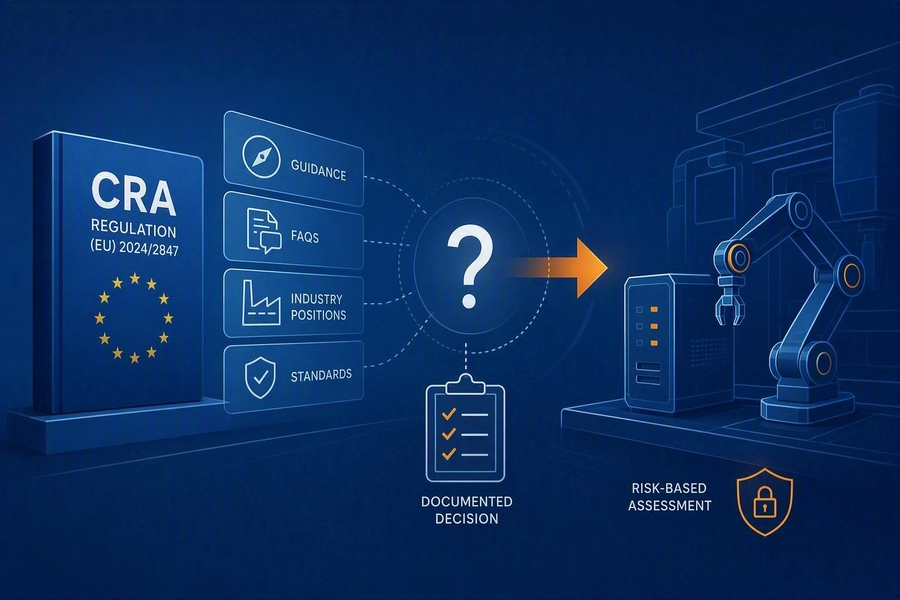
Wenn zuerst regulatorische Einordnung, Betroffenheit und erste Handlungsfelder geklärt werden sollen, passt unser CRA Workshop als vorgelagerter Einstieg.

FAQ

Häufige Fragen zum Einstieg

  • Was ist eine SBOM überhaupt?

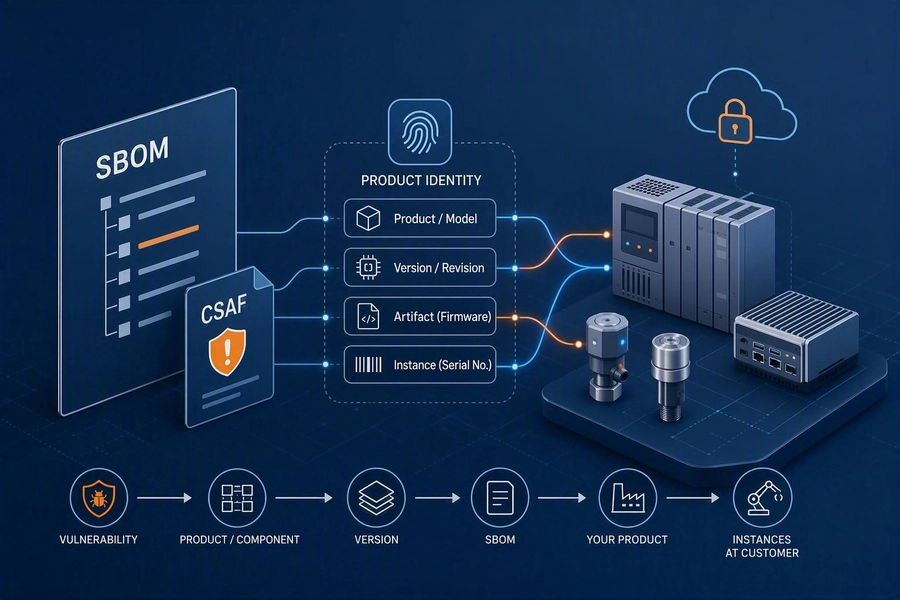
    Eine SBOM ist eine strukturierte Stückliste Ihrer Software. Sie beschreibt, welche Komponenten und Versionen in einem Produkt stecken. Das schafft Grundlage für Schwachstellenbewertung, Kundenanfragen, Audits und Vulnerability Disclosure.

  • Welche Formate sind typisch?

    Häufig begegnen uns CycloneDX und SPDX. Welches Format sinnvoll ist, hängt von vorhandenen Tools, Lieferanten und Zielen ab. Wir erklären Vor- und Nachteile im Workshop und bauen darauf passenden Pilot auf.

  • Muss die Lösung in der Cloud betrieben werden?

    Nein. Wir unterstützen Betriebsmodelle in Azure, AWS und On-Premises und richten den Ansatz nach Ihrer Infrastruktur und Governance aus.

  • Müssen wir Dependency-Track, SBOM oder CycloneDX schon kennen?

    Nein. Genau dafür ist Einstieg gedacht. Wir holen Fachbereiche, Entwicklungsleitung und technische Teams auf gemeinsamen Stand und führen Begriffe, Formate und Werkzeugoptionen so ein, dass daraus konkrete Entscheidungen werden.

  • Müssen sofort alle Produkte angebunden werden?

    Nein. Der Einstieg ist bewusst gestuft angelegt: erst Scope, SBOM-Pilot und Zielbild, danach optional Rollout und weiterer Ausbau.

  • Geht es nur um Vulnerabilities?

    Nein. Neben Schwachstellen betrachten wir auch Lizenz-Governance, Produktkontext, Nachverfolgbarkeit und Prozessintegration.

  • Wie passt das zu CRA und NIS2?

    Das Vorgehen schafft Transparenz über Abhängigkeiten, unterstützt nachvollziehbare Sicherheitsprozesse und hilft, regulatorische Anforderungen im Produktlebenszyklus praktisch umzusetzen.

  • Können bestehende Pipelines und SBOM-Generatoren weiterverwendet werden?

    In vielen Fällen ja. Wir binden vorhandene Flows aus bestehenden Pipeline-, Build- oder Automatisierungssystemen ein, statt unnötig neue Toolketten aufzubauen.

  • Brauchen wir vor dem Start bereits fertige SBOMs?

    Nein. Im Workshop klären wir, welche Daten heute schon aus Builds, Paketquellen oder bestehenden Tools kommen und was im Pilot ergänzt werden muss.

  • Wer sollte beim Pilot beteiligt sein?

    Typisch sind Produktverantwortliche, Entwicklung, Security und Plattform oder DevOps. Ziel ist ein Pilot, der technisch funktioniert und organisatorisch getragen wird.

  • Was steht nach Pilot und Beratung konkret?

    Typisch stehen dann ein belastbarer durchgängiger Pfad, klare Verantwortlichkeiten, erste auswertbare CycloneDX und Dependency-Track Daten und ein priorisierter Ausbaupfad für weitere Produkte und Integrationen.

  • Können Sie auch nach dem Pilot weiter begleiten?

    Ja. Je nach Bedarf unterstützen wir bei Rollout, Schulung, Betriebsstabilisierung oder als Managed Service im laufenden Betrieb.

Gespräch

Ihren SBOM-Pilot sinnvoll zuschneiden

Wir verbinden Produkte, Datenquellen und Prozesse zu einem Einstieg, der im Betrieb trägt.

Wissen

Relevante Informationen