Maschinenhersteller können Software-Releases in Dependency-Track bewerten und über die Installed Base nachvollziehen, welche Version auf welcher Maschine läuft.
Softwaremodernisierung ist mehr als ein Technologiewechsel. Wenn Wissen verloren geht, Änderungen langsamer werden und Sicherheitsupdates ausbleiben, wird aus einer funktionierenden Anwendung ein Geschäftsrisiko.
Azure Policy scheitert selten an der Definition selbst, sondern an zu großen Scopes, unklaren Ausnahmen und unkontrollierten Rollouts. Dieser Artikel zeigt, wie du Regeln sicher aktivierst und typische Betriebsfehler vermeidest.
Projektstandards starten oft als Kopie und driften danach auseinander. LunaPack macht daraus versionierte Packs mit nachvollziehbaren Updates, Ownership und einem kontrollierten Weg in bestehende Repositories.
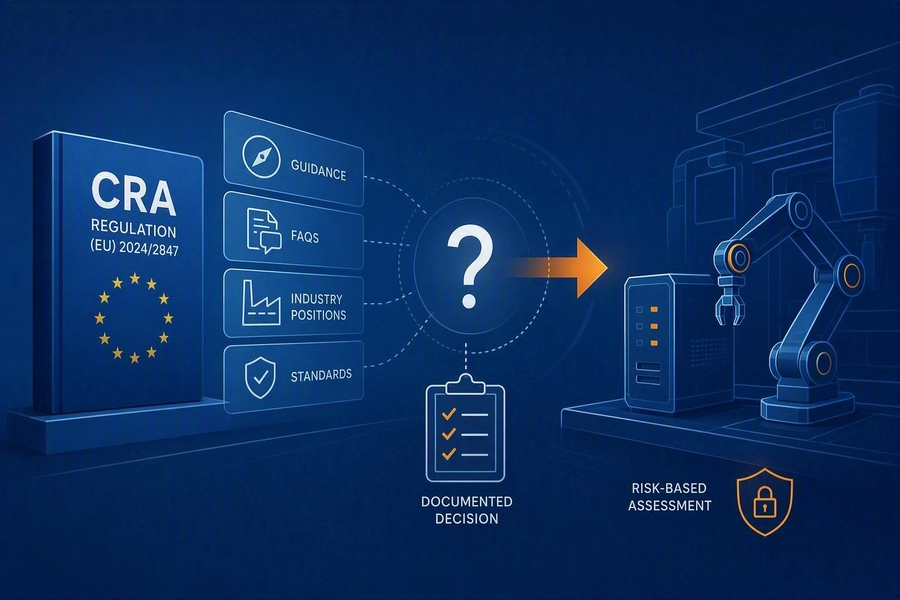
BSI TR-03183-1 in Version 1.0.0, prEN 40000-1-3, prEN 50742 und die ENISA Single Reporting Platform machen die CRA-Vorbereitung prüfbarer. Der Beitrag zeigt, welche neuen Nachweise Hersteller daraus ableiten können.
Braucht jede Azure-Umgebung Hub-and-Spoke, zentrale Security-Subscriptions und eine Plattformorganisation? Oft nicht. Wir zeigen, welche Landing-Zone-Prinzipien schon für kleine Teams echten Mehrwert schaffen und wann mehr Komplexität sinnvoll wird.
Wer Azure Policy im größeren Maßstab betreibt, kommt um Policy as Code kaum herum. Definitionen, Initiatives, Assignments und Ausnahmen sollten gemeinsam versioniert und als konsistentes Regelwerk verwaltet werden.